Агент поддержки, который видит историю аккаунта, процесс обработки документов, извлекающий финансовые данные, или ИИ-ассистент, подключённый к ERP, способны сразу принести операционную пользу. Но каждый из них может раскрыть чувствительную информацию, принять решение без возможности его отследить или запустить ошибочное действие в смежной системе, если его развернуть без механизмов контроля. Это руководство по управлению корпоративным ИИ написано для руководителей, которым нужен ИИ, работающий внутри реальных бизнес-процессов, а не отдельная демонстрация.
Управление ИИ часто воспринимают как комплаенс-процедуру, которая тормозит выпуск. Это неправильная операционная модель. Если всё сделано хорошо, управление определяет, что ИИ-системе разрешено делать, чего она не должна делать никогда, кто за неё отвечает и как организация может доказать, что механизмы контроля работают. У команд продукта, операций, безопасности и разработки появляется общий путь от пилота к продакшену.
Почему управление корпоративным ИИ стало операционным требованием
Корпоративный ИИ приносит риски другого класса, чем традиционное ПО. Обычное приложение следует правилам, заложенным в код. Процесс с ИИ может выдавать разные результаты, по-разному интерпретировать неоднозначные документы, извлекать неполные знания или вызывать внешний инструмент по инструкции на естественном языке. Система может быть полезной и всё равно ошибаться так, что по одному документу с требованиями это сложно предсказать.
Это не значит, что каждому сценарию использования ИИ нужен одинаковый процесс согласования. У ассистента для маркетинговых текстов другой профиль риска, чем у ассистента андеррайтера, процесса урегулирования убытков или внутреннего агента с доступом к данным клиентов. Строгость управления должна соответствовать возможным последствиям сбоя.
Практическая цель здесь: контролируемая автономность. Пусть ИИ берёт на себя повторяющуюся классификацию, поиск, подготовку черновиков, маршрутизацию и анализ там, где это экономит время. Люди, детерминированные бизнес-правила и точки согласования остаются там, где ошибка может привести к финансовым потерям, регуляторным рискам, вреду для клиентов или необратимым изменениям в системах.
Такой подход защищает и ROI. Когда пилот строится без понятных ответственных, границ данных, критериев успеха и плана поддержки в продакшене, команда может доказать, что модель способна выдать ответ, но не сможет доказать, что процесс улучшает операции. Управление превращает эксперименты в подотчётный процесс поставки.
Руководство по управлению корпоративным ИИ: начните со сценариев использования
Не начинайте с политики, в которой все модели и инструменты считаются одинаковыми. Начните с реестра предлагаемых и действующих сценариев использования ИИ. Для каждого зафиксируйте бизнес-владельца, пользователей, задействованные системы, типы данных, к которым есть доступ, действия, которые может выполнять система, и ожидаемый бизнес-результат.
Полезная запись о сценарии отвечает на прямые вопросы. ИИ даёт рекомендацию или принимает автоматическое решение? Может ли он записывать данные в CRM, ERP, платёжную платформу или тикет-систему? Обрабатывает ли он персональные данные, финансовую или медицинскую информацию либо конфиденциальные внутренние документы? Что произойдёт, если он выдаст неточный, предвзятый или неполный результат?
Такой реестр позволяет построить простую модель уровней риска. К низкому риску могут относиться подготовка внутренних черновиков или пересказ нечувствительного контента. Процессы среднего риска могут классифицировать тикеты, извлекать данные из документов или готовить ответы клиентам с проверкой человеком. Процессы высокого риска могут влиять на ценообразование, право на услугу, кредитные решения, найм, комплаенс или финансовые транзакции. Им нужны более строгое тестирование, явное согласование, жёсткий контроль доступа и более частый мониторинг.
Уровни риска должны направлять решения о поставке, а не создавать бюрократическую очередь. Сценарий с высоким риском может вполне стоить реализации. Ему просто нужна архитектура, соответствующая его последствиям.
Распределите права на решения до начала разработки
Управление ИИ не работает, когда ответственность размыта между отделами. Безопасность не может отвечать за бизнес-решения. От операционной команды не стоит ждать проверки инфраструктуры моделей. Разработка не может сама определить допустимый уровень риска для клиентов без участия бизнеса.
Закрепите права на решения. Бизнес-владелец отвечает за сценарий, измеримый результат и допустимые операционные границы. Руководитель продукта или операций описывает процесс и путь эскалации к человеку. Разработка отвечает за реализацию, качество интеграций, тестирование и наблюдаемость. Команды безопасности и защиты данных определяют обязательные механизмы контроля для идентификации, работы с данными, проверки поставщиков и реагирования на инциденты. Юристов или специалистов по комплаенсу нужно подключать, когда процесс подпадает под регуляторные или договорные обязательства.
Для значимых развёртываний введите контрольную точку согласования перед продакшеном. На ней нужно подтвердить, что у системы есть определённое назначение, разрешённые источники данных, протестированные сценарии сбоев, названный ответственный и план приостановки или отката процесса. Это не бумажная работа ради самой себя. В этот момент ИИ-функция становится операционным сервисом с ответственными владельцами.
Контролируйте данные, идентификацию и доступ к инструментам
Большая часть рисков корпоративного ИИ связана не с самой моделью. Она связана с тем, что модель может видеть и что она может делать.
ИИ-ассистент, подключённый к внутренней базе знаний, должен извлекать только те документы, к которым у пользователя уже есть доступ. Агент, способный обновлять CRM, должен работать с ограниченными учётными данными и узко определёнными действиями, а не с широкими административными правами. Процесс обработки документов должен хранить только те данные, которые нужны для задачи, и соблюдать действующие требования к хранению.
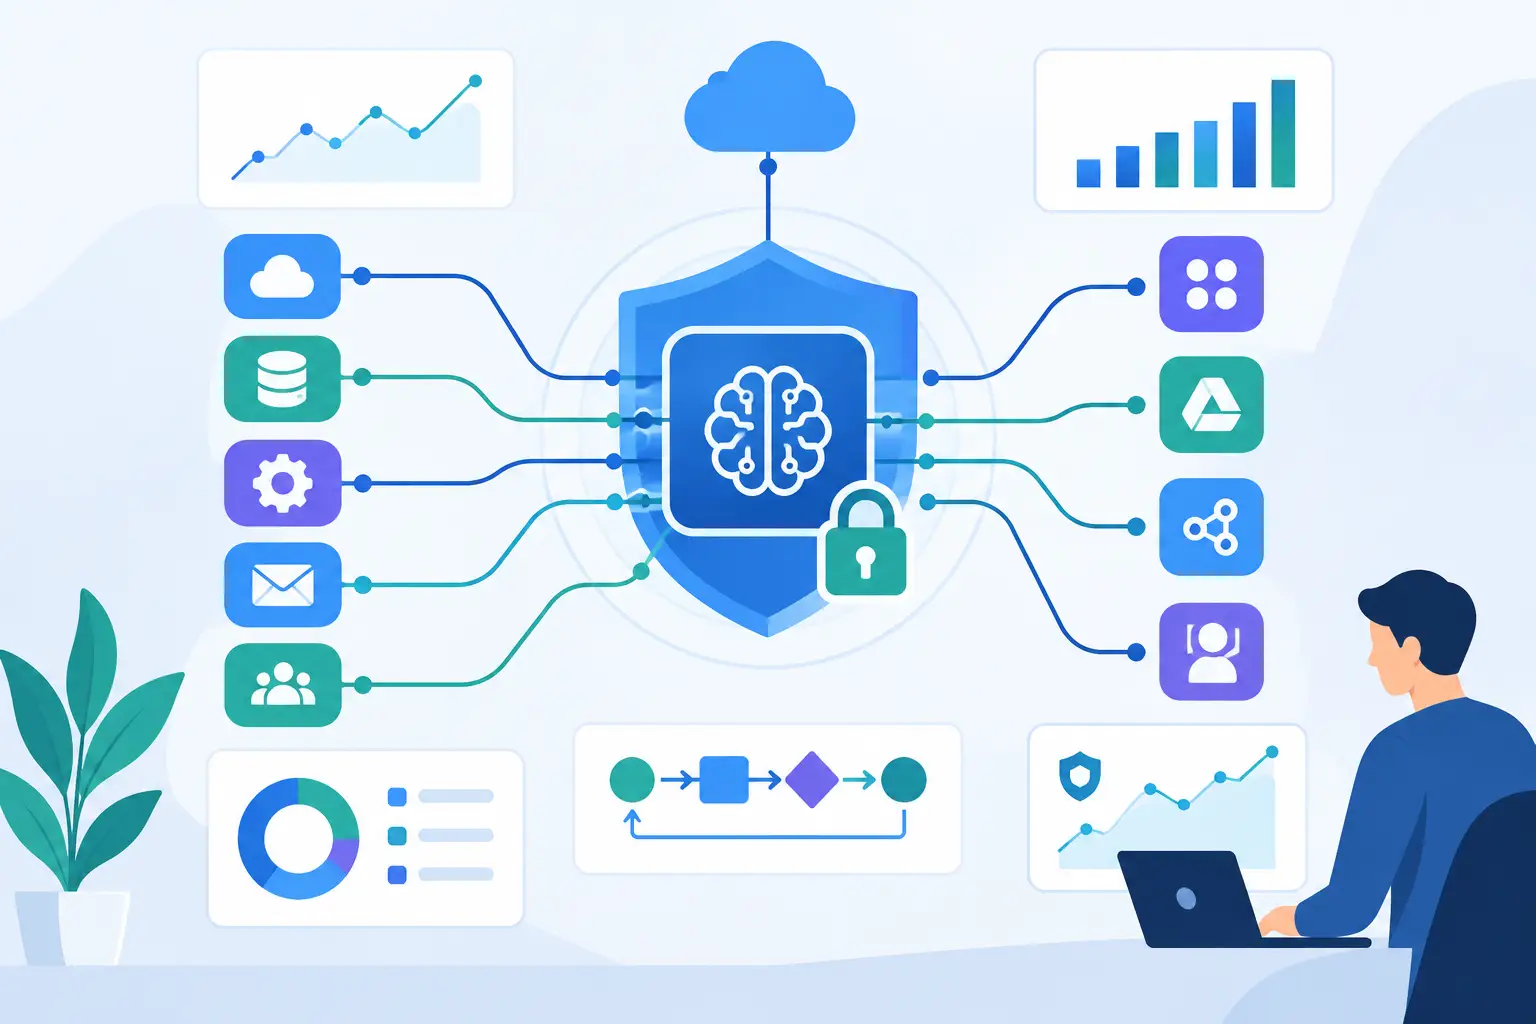
Эти механизмы требуют архитектуры, а не только политики. Используйте ролевой доступ, сервисные учётные записи, зашифрованное хранилище секретов, журналы аудита и разделение сред разработки и продакшена. Сопоставьте каждый коннектор с системами и данными, к которым он имеет доступ. Проверьте, хранят ли внешние провайдеры промпты, загруженные файлы, ответы модели и телеметрию и соответствуют ли эти условия вашим требованиям к безопасности и договорным обязательствам.
У ИИ-агентов особого внимания заслуживают права на инструменты. Агент с доступом на чтение может вернуть неверную информацию. Агент с доступом на запись может нанести операционный ущерб. Где возможно, отделяйте анализ от исполнения. Пусть агент готовит рекомендуемое действие, оно проверяется детерминированными правилами, а изменения с серьёзными последствиями требуют одобрения человека. Автоматическое исполнение оправдано для повторяемых задач с низким риском, но это право нужно заработать тестированием и мониторингом.
Тестируйте процесс, а не только модель
Бенчмарк модели не доказывает, что корпоративный процесс готов. Тестирование перед продакшеном должно отражать реальные входные данные, интеграции, исключения и бизнес-результаты, с которыми столкнётся система.
Соберите оценочные наборы из репрезентативных документов, тикетов, записей и запросов. Включите обычные и неоднозначные случаи, неполные данные, атакующие промпты и известные паттерны сбоев. Проверьте, находит ли система правильные исходные материалы, соблюдает ли границы авторизации, применяет ли бизнес-правила, выдаёт ли пригодный результат и направляет ли неопределённые случаи нужному человеку.
Формулируйте критерии приёмки в терминах бизнеса. Для процесса обработки документов это могут быть точность извлечения, доля проверок, время обработки и доля исправлений. Для агента поддержки это качество решения обращений, доля обращений, закрытых без оператора, точность эскалаций и удовлетворённость клиентов. Для внутреннего операционного ассистента это сокращение времени цикла и доля действий, выполненных без переделок.
Между скоростью и гарантиями есть компромисс. Небольшой изолированный пилот может обходиться более лёгкими механизмами контроля, если в нём нет чувствительных данных и необратимых действий. Чтобы превратить тот же пилот в процесс, подключённый к продакшен-системам, нужны более строгие оценки, логирование и точки согласования. Относитесь к этому переходу как к новому этапу поставки, а не к простому изменению конфигурации.
Отслеживайте ИИ как продакшен-сервис
Поведение ИИ может меняться после запуска. Меняются исходные данные. Пользователи находят новые формулировки запросов. Меняется подключённый API. Провайдер модели обновляет её поведение или доступность. Поэтому управлению нужны постоянные свидетельства, а не разовая проверка при запуске.
Отслеживайте техническое состояние вместе с операционными результатами. Следите за задержками, ошибками, неудачными вызовами инструментов, стоимостью модели, качеством поиска, объёмом эскалаций, долей исправлений и нарушениями политик. Логируйте входные данные, релевантный контекст, результаты, действия инструментов и решения о согласовании, которые понадобятся для разбора сбоя, но не храните чувствительные данные без необходимости.
Задайте пороги, которые запускают действия. Резкий рост исправлений со стороны людей может означать, что исходные знания устарели. Падение точности извлечения может говорить о новом формате документов. Повторяющиеся попытки обойти инструкции могут потребовать более строгого контроля входных данных или более узких прав агента. Реакция должна иметь ответственного и быть задокументирована: приостановить процесс, вернуться к предыдущей версии, ограничить действие или направлять больше случаев на проверку человеком.
Здесь важен контроль версий. Храните сведения о версиях моделей, промптах, конфигурациях поиска, коннекторах, бизнес-правилах и результатах оценок. Без такой базы команда не сможет объяснить, почему изменилось поведение, или воспроизвести проблему во время аудита.
Встраивайте управление в поставку, а не выстраивайте его вокруг неё
Самая эффективная модель управления встроена в исследование, архитектуру, разработку, QA, выпуск и поддержку. На этапе исследования определите владельца процесса, уровень риска, системы-источники и метрики успеха. На этапе архитектуры задайте границы данных, аутентификацию, права на инструменты и пути эскалации. В ходе реализации встройте в процесс аудируемость и механизмы согласования. На этапе QA протестируйте реалистичные пограничные случаи. После выпуска отслеживайте результаты и улучшайте систему на основе фактов.
Такая дисциплина поставки особенно ценна для организаций с разрозненными системами. ИИ приносит долгосрочную пользу только тогда, когда подключён к CRM, ERP, платформе поддержки, хранилищу документов или внутреннему приложению, где на самом деле идёт работа. Безопасные коннекторы и чёткие границы процессов важны не меньше качества промптов.
Invatechs подходит к внедрению ИИ как к поставке продакшен-ПО: привязывает сценарий к измеримому процессу, проектирует интеграции и механизмы контроля, проверяет поведение в реальных условиях и поддерживает систему после выпуска. Так организации переходят от общего шума вокруг ИИ к конкретной автоматизации.
Правильный вопрос не в том, есть ли у вашей организации политика в области ИИ. Вопрос в том, есть ли у каждого значимого ИИ-процесса определённое назначение, ответственный владелец, контролируемый доступ, проверенное поведение и безопасный сценарий сбоя. Начните с этого, и управление станет механизмом, который позволяет полезному ИИ уверенно выходить в продакшен.