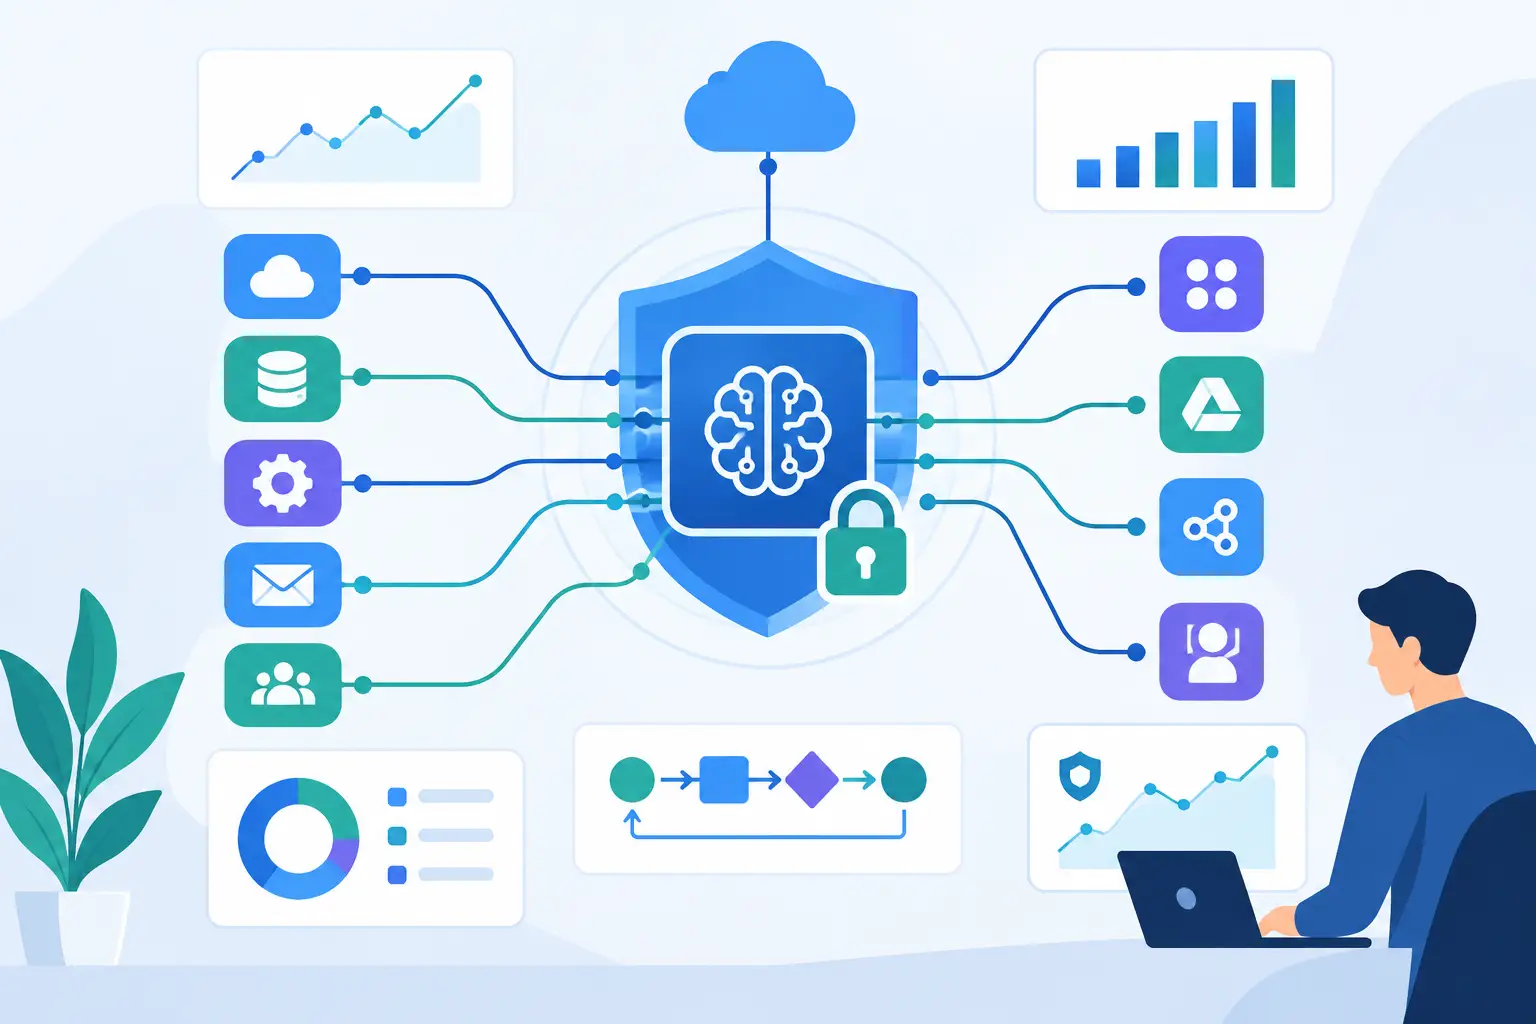
Полезного ИИ-агента редко ограничивает умение генерировать текст. Его ограничивает то, к чему он может безопасно обращаться, какие действия может выполнять и может ли бизнес доверять его результатам. Безопасные коннекторы ИИ к системам решают эту операционную задачу: они дают ИИ контролируемый доступ к системам, в которых на самом деле идёт работа, и при этом чувствительные данные, права доступа и бизнес-логика не превращаются в неуправляемый риск.
Для компаний, которые работают одновременно в CRM, ERP, платформе поддержки, хранилище документов, финансовом инструменте и внутренней базе данных, в этом и состоит разница между многообещающим демо и работающим ПО. Ассистент, который умеет кратко изложить политику, полезен. Ассистент, который находит нужную карточку клиента, проверяет авторизацию, создаёт обращение в соответствии с требованиями и логирует каждое действие, способен изменить весь рабочий процесс.
Почему ИИ-интеграции ломаются после прототипа
Большинство ранних ИИ-прототипов строится вокруг узкого вопроса: может ли модель понять документ, классифицировать тикет или подготовить черновик ответа? Вопрос важный, но он оставляет за скобками более сложные требования продакшена.
Рабочая система должна определять, от чьего имени поступает запрос, к каким данным у этой учётной записи есть доступ, какие действия разрешено выполнять ИИ и как каждое решение можно будет проверить позже. Ей также нужно справляться с изменениями в исходных системах, неполными записями, сбоями API, лимитами запросов и противоречащими друг другу бизнес-правилами. Это инженерные задачи, а не задачи написания промптов.
Типичная ошибка: коннектор, сделанный ради скорости, а не ради контроля. Широкой сервисной учётной записи дают доступ ко всей платформе. Данные попадают в ИИ-процесс почти без фильтрации. Модель получает больше контекста, чем ей нужно, а её действия не ограничены понятным порядком согласования. В контролируемом тесте такой процесс может работать, но у команд безопасности, комплаенса и операций есть веские причины остановить его до развёртывания.
Правильный подход не в том, чтобы закрыть ИИ доступ к бизнес-системам. Он в том, чтобы проектировать слой доступа как полноценную часть архитектуры.
Что на самом деле делают безопасные коннекторы ИИ
Безопасные коннекторы ИИ к системам представляют собой контролируемые интеграционные слои между ИИ-приложением или агентом и бизнес-системами. Они получают одобренную информацию, выполняют строго определённые действия, применяют правила идентификации и прав доступа и создают запись аудита о том, что произошло.
Коннектор может позволить ИИ-агенту поддержки читать открытые обращения клиента и статус заказа, но не видеть платёжные данные. Он может дать ассистенту андеррайтера извлечь данные из поданной заявки и подготовить рекомендацию, но требовать согласования человеком перед изменением статуса полиса. Он может искать по внутренней базе знаний только среди документов, доступных сотруднику, который сделал запрос.
Коннектор не является простой обёрткой над API. Именно в нём организация закладывает правила, которые определяют, достаточно ли безопасен ИИ-процесс для работы. Сюда входят границы данных, ограничения действий, требования к валидации, стандарты логирования и обработка ошибок.
Такая архитектура важна, потому что модели вероятностны. Модель может выбрать не тот инструмент, запросить лишнее поле или неверно истолковать неоднозначную инструкцию. Интеграционный слой должен исходить из того, что такое возможно, и ограничивать последствия.
Механизмы контроля, которые готовят ИИ-коннектор к продакшену
Безопасность не сводится к одной функции. Это набор механизмов контроля, которые работают вместе на уровне приложения, коннектора, исходной системы и операционного процесса.
Идентификация и минимальные привилегии
Каждому коннектору нужна понятная модель идентификации. В одних случаях ИИ действует от имени вошедшего пользователя и наследует его права. В других работает как сервис со строго ограниченной ролью. Правильная схема зависит от процесса, но широкий постоянный доступ должен быть исключением.
Минимальные привилегии означают, что выдаются только права, нужные для конкретной задачи. Если агенту нужно проверить статус счёта, у него не должно быть полномочий редактировать данные поставщиков или выгружать весь реестр кредиторской задолженности. Токены с ограниченной областью действия, ролевые права, краткоживущие учётные данные и разделение сред снижают ущерб, если учётные данные используют не по назначению или процесс поведёт себя неожиданно.
Минимизация данных и границы поиска
Чтобы приносить пользу бизнесу, ИИ-системам не нужен неограниченный доступ. Во многих процессах им достаточно небольшого подмножества записей и полей.
Хорошо спроектированный коннектор фильтрует данные до того, как они попадут к модели. Он может ограничивать результаты по аккаунту, обращению, региону, грифу документа, диапазону дат или роли пользователя. Он может скрывать чувствительные поля и возвращать безопасное для бизнеса представление записи вместо исходного объекта. Это снижает риск, повышает релевантность и может сократить затраты на обработку.
Минимизация данных особенно важна в здравоохранении, финансовых услугах, страховании, юридических операциях и в любом бизнесе с договорными обязательствами о конфиденциальности. Вопрос не в том, может ли модель ИИ обработать информацию. Вопрос в том, нужна ли эта информация для конкретного решения или действия.
Контролируемые действия и согласование человеком
Доступ на чтение и доступ на запись относятся к разным категориям риска. У ИИ-агента, который ищет по базе знаний, другой профиль рисков, чем у агента, который одобряет возвраты, меняет складские остатки, отправляет внешние сообщения или обновляет договор с клиентом.
Действия с высоким влиянием должны ограничиваться правилами вне модели. Коннектор может требовать структурированных входных данных, проверять запрошенное действие на соответствие политике, соблюдать лимиты расходов и направлять отдельные действия в очередь на согласование человеком. Он также может разделять подготовку черновика и выполнение окончательного изменения.
Не каждому процессу нужен человек в контуре. Если требовать согласования для обновления статуса с низким риском, выигрыш в эффективности исчезнет. Но когда действие затрагивает деньги, соответствие требованиям, обязательства перед клиентами или регулируемые данные, шаг согласования часто оказывается разумным компромиссом.
Аудит и отслеживаемость решений
Когда ИИ-система затрагивает ключевые бизнес-процессы, командам нужно быстро отвечать на базовые вопросы. К каким данным она обращалась? Какие инструменты вызывала? Какое действие выполнила? Кто его согласовал? Какая версия процесса работала?
Журнал аудита должен фиксировать последовательность событий, не сохраняя без необходимости чувствительный контекст модели. Цель в операционной отслеживаемости, а не в логировании всего подряд. Командам нужно достаточно данных, чтобы расследовать инцидент, объяснить результат, улучшить процесс и пройти внутренние или внешние проверки.
Здесь важна и зрелая культура разработки. Стандарты логирования, мониторинг ошибок, тест-кейсы, контроль релизов и процедуры реагирования на инциденты не второстепенная работа. Именно они позволяют сопровождать ИИ-интеграцию после выхода в продакшен.
Архитектура зависит от рабочего процесса
Единой архитектуры коннекторов, которая подошла бы любой компании, не существует. Ассистенту клиентского сервиса может понадобиться доступ к CRM и тикет-системе в реальном времени. Финансовый процесс может использовать плановую синхронизацию в контролируемый слой данных, чтобы не нагружать напрямую учётную систему. Агент обработки документов может получать данные через отдельный сервис, который применяет правила классификации и хранения ещё до того, как модель увидит файл.
Прямые подключения к API дают актуальные данные и быстрые результаты, но требуют аккуратной работы с лимитами запросов, планирования доступности и проектирования прав доступа. Middleware или интеграционный сервис может централизовать бизнес-правила и упростить работу с несколькими системами ниже по цепочке, но это ещё один компонент, который нужно сопровождать и мониторить. Реплицированные данные могут повысить производительность и изолировать рабочие системы, но добавляют вопросы синхронизации и актуальности.
Правильное решение зависит от нужного времени отклика, критичности системы, чувствительности данных, возможностей исходной системы и цены неверного результата. Архитектура должна исходить из операционного сценария, а не из списка функций вендора.
Стройте коннекторы вокруг бизнес-задач, а не общего доступа
Сильнейшие ИИ-интеграции предоставляют конкретные бизнес-возможности, а не широкое меню сырых эндпоинтов. Вместо неограниченных запросов к CRM создайте функции вроде `get_customer_case_context`, `find_eligible_accounts` или `create_support_follow_up`. Вместо доступа ко всем операциям ERP откройте агенту `check_purchase_order_status` или `prepare_inventory_exception_review`.
Такой подход повышает надёжность, потому что модели проще выбрать нужный инструмент. Он повышает безопасность, потому что у каждого инструмента узкая граница прав. И он делает QA практичнее. Команды могут тестировать ожидаемые входные данные, некорректные запросы, отказы в авторизации и пограничные случаи для чётко определённой функции.
В Invatechs на таком подходе к продакшену и строится работа по ИИ-интеграции: подключить ИИ к работе, которая создаёт ценность, а затем выстроить механизмы контроля, нужные для её надёжного выполнения. Конкретная автоматизация, а не шум вокруг ИИ.
Практичный путь внедрения безопасных коннекторов
Грамотное внедрение обычно начинается с исследования процесса, а не с выбора модели. Определите ручное узкое место, задействованные системы, точки принятия решений, классификацию данных и измеримый результат. Для процесса поддержки целью может быть сокращение времени обработки. Для операционного процесса: меньше передач между людьми и более быстрое решение исключений. Для андеррайтинга: более единообразная проверка документов.
Затем определите минимально достаточную модель доступа. Решите, какие записи и поля нужны, какие действия разрешены, какие пользователи могут запускать процесс и где необходимо согласование человеком. На этом же этапе стоит подключить специалистов по безопасности, комплаенсу и владельцев систем. Если ждать окончания пилота, придётся переделывать работу, а развёртывание затянется.
После этого сделайте сфокусированный пилот с привычками промышленной разработки. Используйте реальные схемы авторизации, структурированные входные данные инструментов, тестовые данные там, где это уместно, мониторинг и понятное поведение при сбоях. Пилот должен доказать не только качество модели. Он должен показать, что процесс может безопасно работать в среде компании.
После развёртывания анализируйте сценарии использования и исключения. Первая версия часто выявляет недостающие бизнес-правила, путаные исходные данные или слишком строгие либо слишком мягкие пороги согласования. Постоянная оптимизация здесь ожидаема. Слой коннекторов нужно проектировать так, чтобы он развивался вместе с системами, политиками и процессами.
Настоящий критерий успеха
Безопасный коннектор можно считать успешным, когда люди перестают воспринимать ИИ-процесс как отдельный эксперимент. Он становится частью операционной модели: выполняет рутинную работу, показывает нужный контекст, следит за соблюдением правил процесса и передаёт исключения нужному человеку.
Для такого результата недостаточно модели ИИ и ключа API. Нужна архитектура, которая уважает системы учёта, механизмы контроля, соразмерные рискам, и инженерная работа, которая выдерживает нагрузку и после первого впечатляющего демо. Начните с одного ценного процесса, точно определите его границы и постройте подключение, которому ваш бизнес сможет доверять каждый день.