Агент клиентского сервиса, который умеет читать историю аккаунта, резюмировать обращение и готовить черновик ответа, может экономить часы каждую неделю. Но если он раскроет закрытые данные, сделает необоснованное заявление или выполнит действие без записи о согласовании, эта экономия обернётся более серьёзной операционной проблемой. ИИ-процессы, готовые к требованиям комплаенса, закрывают этот разрыв: ИИ встраивается в контролируемые бизнес-процессы, а не работает как отдельный чат-интерфейс.
Для руководителя операций вопрос не в том, может ли модель выдать полезный ответ. Вопрос в том, способен ли процесс надёжно брать нужные данные, применять нужные правила, передавать исключения нужному человеку и оставлять доказательства того, что произошло. В этом и разница между эффектной демонстрацией и автоматизацией, которая может работать в регулируемой среде, при жёстких договорных требованиях или высокой ответственности.
ИИ-процессы, готовые к комплаенсу, начинаются с проектирования процесса
Комплаенс не функция, которую добавляют после удачного ИИ-пилота. Это требование к проектированию, и с самого начала оно определяет процесс, архитектуру данных, права пользователей и план релиза.
Начните с бизнес-решения, которое вы автоматизируете или поддерживаете. В страховании это может быть извлечение полей из заявок и подготовка сводки для андеррайтинга. В финансах это классификация счетов и выявление исключений. В поддержке это подготовка ответов на основе утверждённых материалов по политикам. У каждого сценария свои риски, поэтому каждому нужна своя модель контроля.
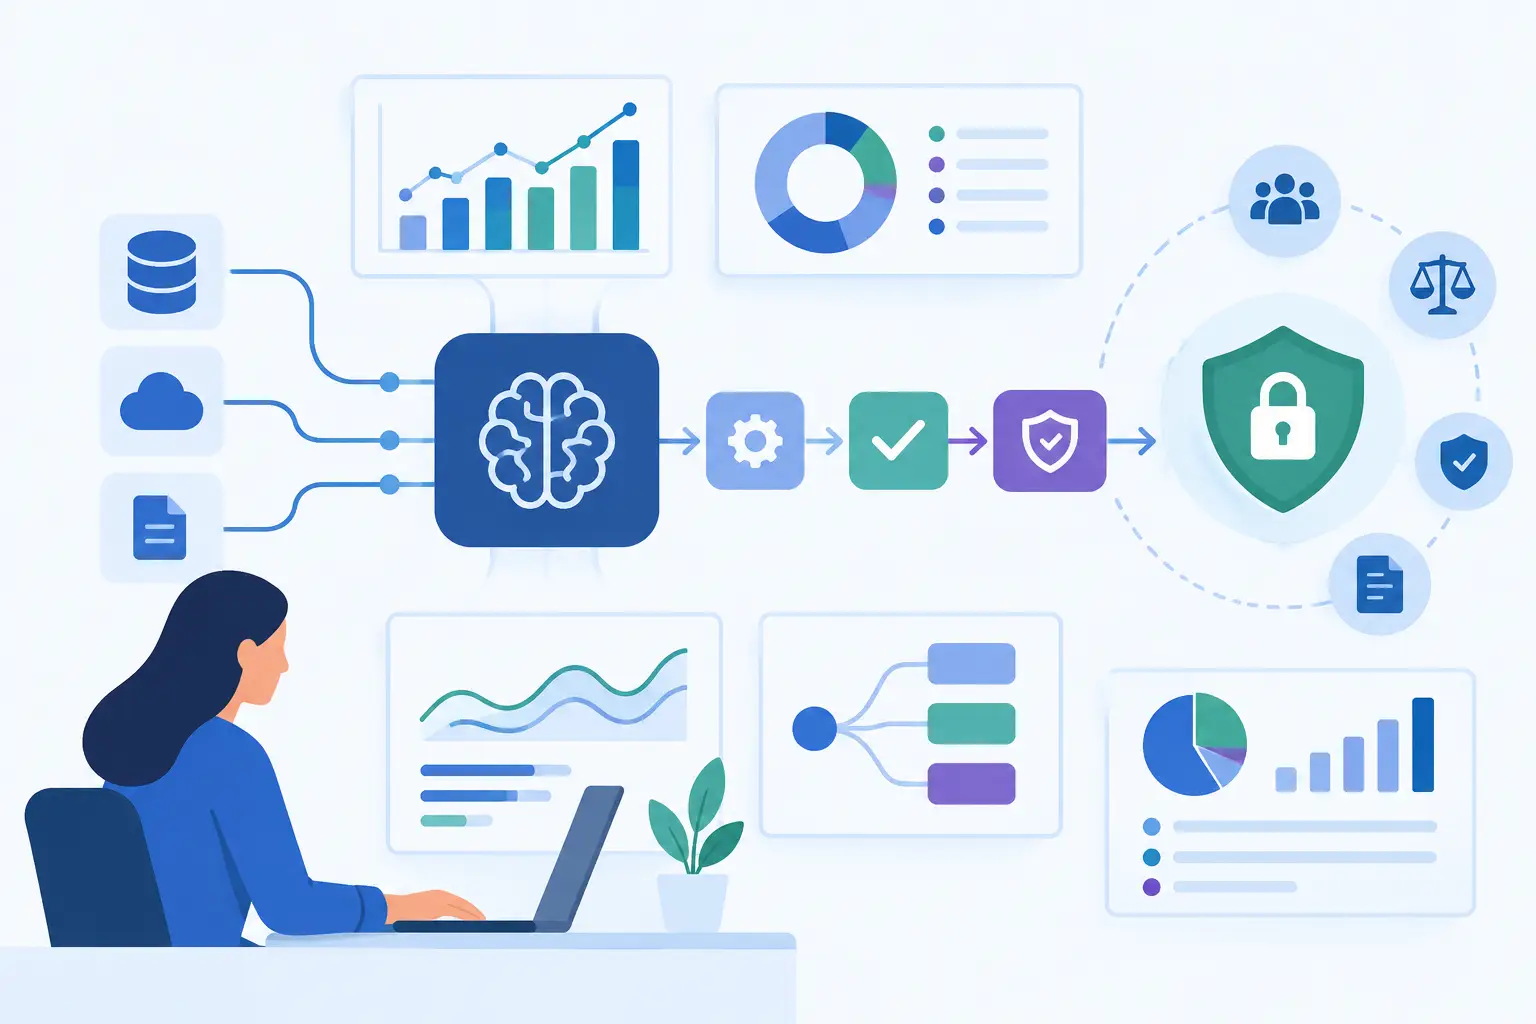
Полезный первый шаг: описать процесс от триггера до результата. Определите системы-источники, задействованные поля данных, действие модели, систему, которая получает результат, и человека или правило, способные остановить процесс. Так всплывают допущения, которые на ранних ИИ-проектах часто остаются скрытыми. Например, процессу может быть разрешено резюмировать договор, но не толковать пункт как юридическую консультацию. Ему может быть разрешено создать черновик записи в CRM, но не менять статус платежа.
Самый действенный принцип проектирования прост: используйте ИИ там, где суждению можно помочь, и детерминированное ПО там, где правила нужно соблюдать неукоснительно. Модель может извлечь информацию из неструктурированного документа, объяснить, почему запись помечена, или ранжировать очередь. Проверки порогов, обязательные поля, права доступа и необратимые действия должны контролировать движок правил, сервис валидации или этап согласования.
Определите границы данных до подключения систем
ИИ-процессы часто не проходят проверку комплаенса, потому что команды открывают широкий доступ к данным раньше, чем решают, что процессу действительно нужно. Агенту сервиса не нужен неограниченный доступ ко всем записям клиентов. Процессу обработки документов не нужно бессрочно хранить исходные файлы. Минимизация данных одновременно практика безопасности и инженерная дисциплина.
Классифицируйте информацию, которая поступает в процесс. Разделите публичный контент, внутреннюю бизнес-информацию, данные клиентов, финансовые данные, медицинскую информацию, учётные данные и другие категории с ограниченным доступом. Затем определите, что процесс может читать, что может записывать, где хранятся данные и сколько времени. Ответы могут отличаться в зависимости от юрисдикции, договоров с клиентами и подразделений.
Эта работа должна охватывать и данные, которые выходят из процесса. Сгенерированная сводка, попавшая в CRM, ERP или систему тикетов, становится частью документации компании. Если в ней есть персональные данные, необоснованные утверждения или ошибочная классификация, риск не исчезает оттого, что текст создала ИИ-система.
Здесь важны безопасные коннекторы. Интеграции должны использовать учётные данные с ограниченной областью действия, сервисные аккаунты, шифрование при передаче и принцип минимальных привилегий. Не стройте универсального агента с широким доступом к внутренним системам только потому, что так удобнее на этапе прототипа. Узко определённую интеграцию проще тестировать, мониторить и защищать на аудите.
Относитесь к источникам знаний как к контролируемым системам
ИИ на основе поиска по документам может опирать ответы на внутренние политики, продуктовую документацию и утверждённые процедуры. Но база знаний полезна только тогда, когда понятны её владельцы и версии. Если агент найдёт устаревшую политику, он может дать хорошо написанный, но неверный ответ.
Назначьте владельцев для источников знаний с высоким влиянием. Определите правила публикации, график обновлений и порядок архивации. Там, где это уместно, требуйте, чтобы процесс указывал ссылку на внутренний источник в результате или в записи аудита. Это ускоряет проверку и помогает понять, откуда взялась ошибка: из модели, из исходного контента или из логики процесса.
Контролируйте решения, а не только промпты
Инструкции в промпте могут направлять модель, но сами по себе промпты не являются механизмом контроля. Их могут изменить, неправильно понять или обойти через неожиданные входные данные. Процессам в продакшене нужны технические ограничители вокруг модели.
Начните со структурированных входов и выходов. Вместо того чтобы просить модель дать свободный ответ в процессе приёма страховых заявлений, требуйте заполнить заданные поля: номер полиса, дату происшествия, категорию, оценку уверенности и недостающую информацию. Проверяйте эти поля на соответствие ожидаемым форматам и бизнес-правилам до записи в следующую систему.
Далее задайте пороги уверенности и риска. Классификация с высокой уверенностью и низким влиянием может идти дальше автоматически. Извлечение с низкой уверенностью, крупное финансовое расхождение или ответ с регулируемыми формулировками должны уходить на проверку человеку. Цель не в том, чтобы исключить людей из процесса. Цель в том, чтобы направить их внимание на решения, где их суждение важнее всего.
Проверка человеком должна быть практичной, а не формальной. Проверяющему нужны исходные данные, сгенерированный результат, релевантный контекст из источников и понятное действие: утвердить, отредактировать, отклонить или эскалировать. Его обратная связь должна возвращаться в оценку и улучшение процесса. Если проверяющие раз за разом исправляют один и тот же тип результатов, команда нашла конкретную инженерную задачу.
Ограничители должны касаться и работы с инструментами. Агенту, который может делать запросы к CRM, отправлять письма или обновлять ERP, нужны явные права на действия. Доступ на чтение и доступ на запись несут разные риски. В чувствительных процессах требуйте подтверждения перед внешней коммуникацией или изменением записей и храните запись о согласовании рядом с самим действием.
Выстройте журнал аудита, который объясняет результат
Когда руководитель операций, клиент, аудитор или внутренний проверяющий спрашивает, почему процесс выдал ту или иную рекомендацию, команде нужен не только итоговый ответ. Ей нужна история событий.
Полезный журнал аудита фиксирует версию процесса, конфигурацию модели, исходные документы или ID записей, преобразования данных, промпты или версии инструкций, ссылки на найденные знания, результат, сигналы уверенности, итоги валидации, действия проверяющих и обновления в последующих системах. Срок хранения зависит от процесса и применимых обязательств, но записи должны быть доступны для поиска и защищены от несанкционированных изменений.
Логирование требует взвешенности. Сохранение каждого исходного промпта и документа может создать лишние риски, особенно когда речь о чувствительных данных. Иногда токенизированные ссылки, отредактированный контент, хеши или метаданные событий дают достаточную прослеживаемость без копирования закрытой информации. Проект должен уравновешивать потребность в доказательствах с минимизацией данных.
Прослеживаемость также необходима при реагировании на инциденты. Если меняется политика или обнаруживается дефект, команда должна суметь найти затронутые кейсы, приостановить соответствующий процесс, при необходимости исправить записи и задокументировать исправление. Без версионированной логики процессов и пригодных логов эта задача превращается в дорогостоящие догадки.
Проверьте сценарии сбоев до продакшена
Традиционное тестирование ПО по-прежнему необходимо, но ИИ-процессам нужна дополнительная оценка. Результат может варьироваться, исходный контент может меняться, а пользователи могут присылать неполные или намеренно вредоносные данные. Процесс, который успешно проходит несколько чистых примеров, к продакшену не готов.
Соберите репрезентативный тестовый набор из реальных операционных сценариев и защитите чувствительную информацию так, как требуется. Включите типовые случаи, пограничные случаи, неоднозначные документы, пустые поля, противоречивые данные, устаревшие знания и входные данные, которые пытаются вывести процесс за пределы его назначения. Оценивайте точность, полноту, качество ссылок на источники, маршрутизацию и долю ручных переопределений.
Критерии приёмки должны быть операционными. Команда может требовать, чтобы все изменения платежей проходили согласование, чтобы обязательные поля заявок извлекались с заданной точностью или чтобы процесс никогда не отправлял сообщения клиентам без подтверждённого совпадения аккаунта. Такие стандарты понятнее, чем вопрос, кажется ли ИИ полезным.
После релиза следите за дрейфом. На результаты могут повлиять изменения в системах-источниках, форматах документов, поставщиках моделей, политиках или поведении клиентов. Мониторинг в продакшене должен отслеживать ошибки, долю переопределений, задержки, сбои интеграций, необычные вызовы инструментов и неразрешённые исключения. Регулярные разборы превращают эти сигналы в конкретные улучшения.
Сделайте управление частью поставки
Управление работает лучше всего, когда оно встроено в процесс поставки, а не передаётся отдельной команде в самом конце. Владельцы продукта определяют бизнес-результат и допустимый риск. Операционные команды приносят реальные исключения. Команды безопасности и комплаенса задают требования к контролю. Инженеры реализуют архитектуру, тестовое покрытие, мониторинг и управление изменениями.
Уровень управления должен соответствовать влиянию процесса. Внутреннему помощнику для черновиков с низким риском может хватить базового контроля доступа, утверждённых источников знаний и инструкций для пользователей. Процессу, который влияет на андеррайтинг, финансовый учёт, право на услугу или обязательства перед клиентами, нужны более строгая валидация, этапы проверки, доказательства тестирования и формальное управление изменениями. Одна политика не должна стирать эти различия.
Invatechs подходит к этой работе как к поставке ПО: этап исследования проясняет процесс и требования к контролю, пилот проверяет процесс на реальных кейсах, а внедрение в продакшен добавляет интеграции, QA, наблюдаемость и поддержку. Цель в конкретной автоматизации, а не в абстрактном хайпе вокруг ИИ.
Правильный следующий шаг: выбрать один чётко определённый процесс с большим объёмом и описать его решения, данные, исключения и согласования до выбора модели. Это упражнение часто показывает, где ИИ может безопасно создавать ценность, а где управление должно твёрдо оставаться за обычными программными механизмами контроля.