ИИ-ассистент, который отвечает на вопросы по документу с политикой, полезен. Ассистент, который может получить запись об аккаунте, проверить правила согласования, создать дело и оставить след для аудита, способен изменить работу бизнеса. Здесь выбор между MCP и вызовом функций становится вопросом архитектуры, а не сравнением возможностей моделей.
Оба подхода позволяют большим языковым моделям взаимодействовать с ПО за пределами окна чата. На обоих можно строить способных агентов. Практическая разница в том, как ваша организация определяет, открывает, контролирует и повторно использует эти интеграции, когда ИИ переходит от пилота к продакшену.
MCP и вызов функций: главное отличие
Вызов функций (function calling) это возможность, которую предлагают многие провайдеры моделей ИИ. Приложение передаёт модели определённый набор инструментов, обычно описанных именем, назначением и схемой входных данных. Когда модель решает, что инструмент нужен, она возвращает структурированный запрос. Ваше приложение проверяет этот запрос, вызывает соответствующий API или внутренний сервис и отправляет результат обратно модели.
Например, копилот поддержки может получить функции с именами `get_customer`, `search_open_cases` и `create_follow_up_task`. Модель выбирает функцию и заполняет её аргументы. За аутентификацию, валидацию, выполнение, обработку ошибок и итоговый результат для пользователя по-прежнему отвечает приложение.
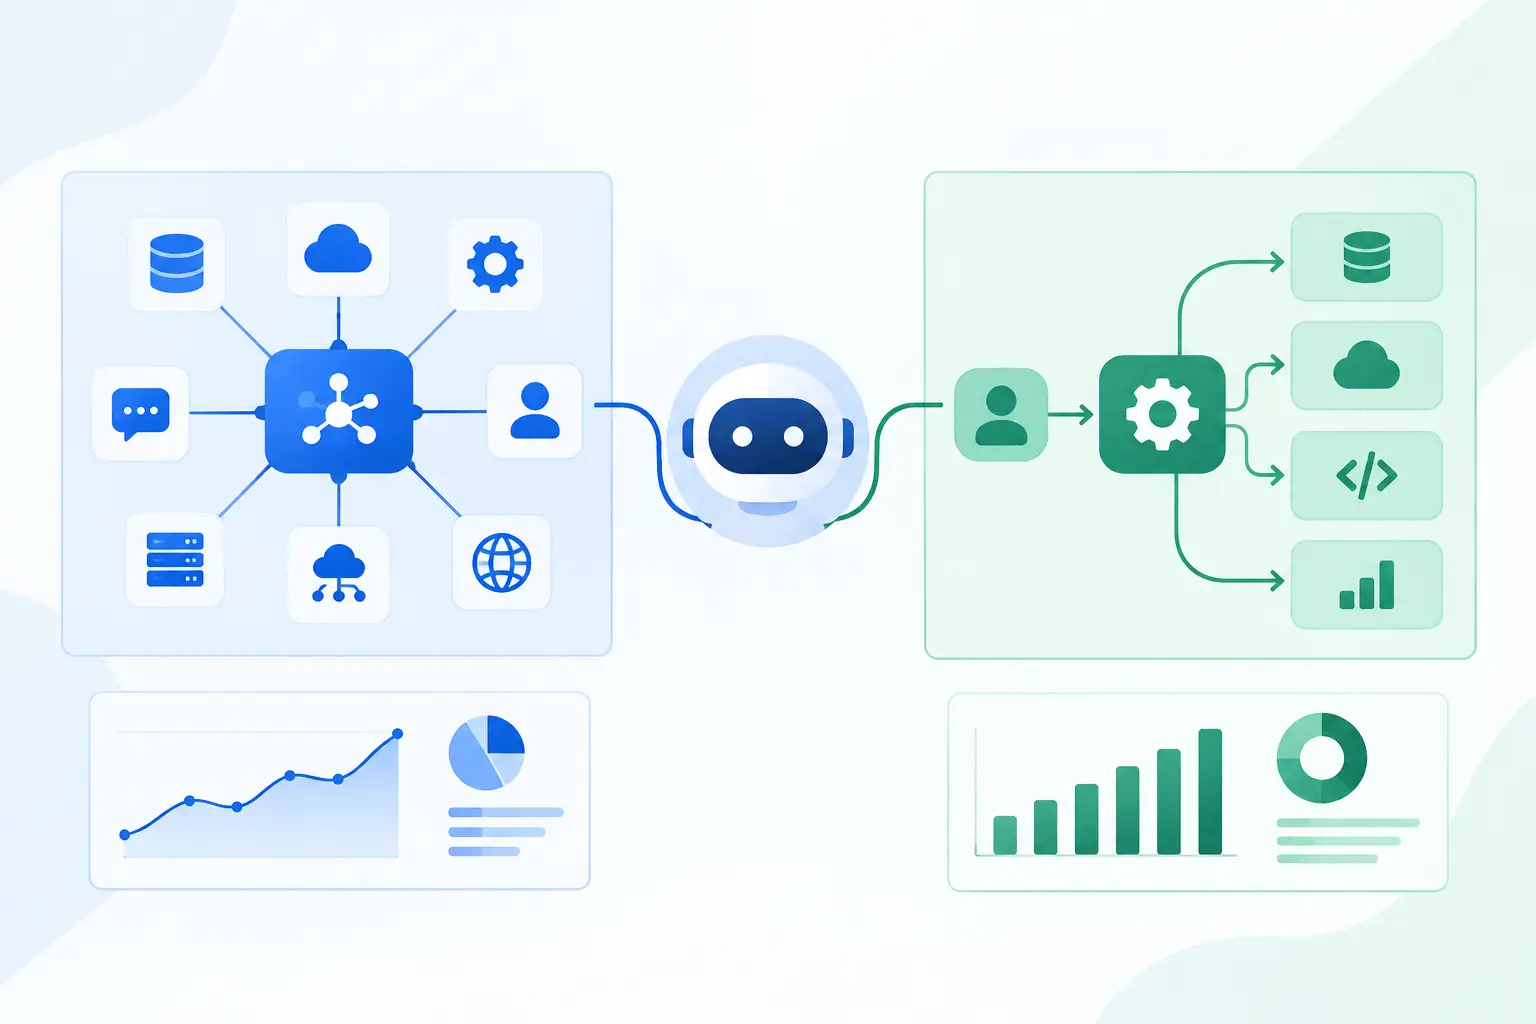
Model Context Protocol, или MCP, это протокол для подключения ИИ-клиентов к внешним инструментам, ресурсам и шаблонам промптов через стандартизированные серверы. Вместо того чтобы определять каждый инструмент прямо в каждом ИИ-приложении, команды могут открывать одобренные возможности через MCP-сервер. Клиент с поддержкой MCP может обнаруживать и использовать эти возможности по протоколу.
Различие простое: вызов функций это, как правило, паттерн уровня приложения, с помощью которого модель запрашивает действие. MCP это стандарт интеграции, который может упаковывать и открывать возможности для нескольких ИИ-клиентов. Они не исключают друг друга. Во многих продакшен-решениях ИИ-клиент через MCP находит инструменты, а модель выбирает и вызывает их через механизм вызова функций.
Где лучше подходит вызов функций
Вызов функций часто оказывается верным выбором, когда процесс узкий, контролируемый и принадлежит команде одного приложения. Движущихся частей в такой схеме минимум. Если продукту нужна ИИ-функция, которая проверяет статус заказа, готовит черновик ответа или получает данные из одного внутреннего API, прямая регистрация небольшого набора функций может быть быстрой и эффективной.
Он также даёт продуктовым командам точный контроль над опытом использования. Приложение может открывать только те функции, которые относятся к конкретному экрану, роли пользователя или этапу процесса. Аналитику по страховым случаям не следует видеть те же операционные действия, что и администратору биллинга, даже если оба работают с одной и той же моделью.
Этот подход особенно хорошо работает, когда определения инструментов стабильны, а у продукта уже есть зрелый слой бэкенд-сервисов. Слой оркестрации ИИ может вызывать существующие сервисы и не вводить ещё одну поверхность интеграции.
Компромисс проявляется по мере роста числа сценариев. Определения инструментов могут дублироваться между продуктами, агентами и командами. Логика аутентификации может расходиться. Один ассистент может трактовать записи о клиентах иначе, чем другой, потому что у каждого своя обёртка над одним и тем же эндпоинтом CRM. Управлять становится сложнее, когда интеграции встроены в несколько кодовых баз и промптов.
Вызов функций по умолчанию не менее безопасен. Управлять им становится трудно, когда организации используют его как способ обойти программную архитектуру. Каждому запрошенному действию по-прежнему нужны авторизация на стороне сервера, проверка схемы, контроль идемпотентности, логирование и соблюдение бизнес-правил.
Где MCP даёт операционный рычаг
MCP наиболее ценен, когда возможности ИИ должны быть общими для нескольких клиентов, агентов или процессов. Представьте компанию с внутренним операционным ассистентом, копилотом поддержки клиентов и встроенной в продукт ИИ-функцией. Всем трём может понадобиться доступ к отдельным записям CRM, хранилищам документов, данным ERP и действиям в процессах.
Без общего интеграционного слоя каждое решение может создавать собственные коннекторы. Это ведёт к повторной инженерной работе и несогласованному поведению. С хорошо спроектированным MCP-сервером команды могут один раз открыть одобренные бизнес-возможности и предоставить их авторизованным ИИ-клиентам по единому контракту.
Это не значит, что нужно открывать прямой доступ ко всем системам. Продакшен-сервер MCP должен предлагать безопасные для бизнеса операции, а не просто зеркалировать каждую таблицу базы данных или эндпоинт API вендора. Например, `get_account_health_summary` обычно безопаснее и полезнее, чем неограниченный доступ ко всем объектам CRM. `submit_invoice_for_review` предпочтительнее универсальной операции записи в финансовую платформу.
При таком проектировании доменные правила остаются рядом с интеграционным слоем. Сервер может проверять права доступа, отфильтровывать чувствительные поля, соблюдать границы между тенантами, требовать согласования значимых действий и создавать единообразные события аудита. Он также может изолировать изменения во внешних API, чтобы не обновлять все ИИ-приложения разом.
Для компаний со сложными операциями такое повторное использование и есть главное преимущество MCP. Разрозненные эксперименты с ИИ превращаются в управляемый доступ к системам, где на самом деле идёт работа.
Вопрос безопасности важнее выбора протокола
Ни MCP, ни вызов функций сами по себе не делают ИИ-систему безопасной. Главный риск в том, чтобы дать вероятностной системе широкие полномочия над детерминированными бизнес-процессами без достаточного контроля вокруг неё.
Нельзя доверять модели решать, имеет ли она право утвердить платёж, изменить условия договора с клиентом или получить доступ к защищённым записям. Такие решения принадлежат логике приложения и слоям применения политик. Модель может предложить действие, собрать информацию и выбрать из одобренных инструментов. Ваши системы должны определить, разрешено ли действие и требует ли оно проверки человеком.
В обеих архитектурах средства контроля в продакшене должны включать учётные данные с минимальными привилегиями, передачу идентичности пользователя и тенанта, строгие схемы входных данных, фильтрацию выходных данных, лимиты запросов, аудиторское логирование и понятную обработку неудачных или повторных запросов. Операциям записи нужны дополнительные меры защиты. Используйте шаги подтверждения для действий с серьёзными последствиями, ключи идемпотентности для защиты от дублей и состояния процесса, в которых видны согласования.
MCP добавляет особую зону ответственности в управлении: выбор серверов и обнаружение инструментов. Командам нужен доверенный реестр или контролируемый путь развёртывания MCP-серверов. ИИ-клиент не должен подключаться к неизвестному серверу только потому, что тот рекламирует полезные инструменты. Относитесь к MCP-серверам как к продакшен-сервисам интеграции, на которые распространяются код-ревью, тестирование безопасности, управление версиями, мониторинг и стандарты ответственности.
Выбирайте исходя из операционной модели
Правильное решение зависит не столько от числа инструментов, сколько от того, как ваша организация планирует работать с ИИ.
Используйте прямой вызов функций, когда одна продуктовая команда владеет ограниченным процессом, доступных действий мало, а логика интеграции вряд ли понадобится где-то ещё. Это практичный путь для точечной автоматизации и ранних продуктовых функций.
Используйте MCP, когда нескольким ИИ-клиентам нужен доступ к одним и тем же контролируемым возможностям, когда вы хотите, чтобы интеграции обнаруживались по общему стандарту, или когда бизнес-системам нужна формальная граница управления. Особенно это актуально для организаций, которые строят внутреннюю ИИ-платформу, а не отдельного ассистента.
Самым разумным ответом часто оказывается гибридная архитектура. Приложение может сохранять прямые вызовы функций для действий, привязанных к конкретному интерфейсу, и использовать MCP-серверы для общих корпоративных возможностей, таких как поиск по знаниям, доступ к CRM, обработка документов или запуск процессов. Так центральная платформа не становится узким местом, а дублирующихся коннекторов становится меньше.
Проектируйте инструменты вокруг бизнес-результатов
Качество ИИ-интеграции определяется контрактом инструмента, а не тем, используется ли MCP или вызов функций. Плохо спроектированные инструменты заставляют модель принимать слишком много решений, раскрывают лишние данные и создают неоднозначные сценарии сбоев.
Начните с определённого операционного результата. Если цель в сокращении времени обработки обращений, определите минимальные полезные действия: получить контекст клиента, найти нужные положения политики, подготовить черновик ответа и создать эскалацию при низкой уверенности. У каждого инструмента должны быть узкое назначение, явные входные данные, предсказуемый результат и понятные сообщения об ошибках.
Избегайте инструментов, которые заставляют модель собирать сложные внутренние идентификаторы, строить неограниченные запросы или выводить критичные правила политики из текста. Перенесите эти правила в сервисы, которые можно протестировать. Модель хорошо интерпретирует язык и координирует шаги. Она не заменяет логику авторизации, бухгалтерский контроль или детерминированные движки процессов.
Тестирование должно отражать реальные условия работы. Проверяйте некорректные запросы пользователей, неполные записи, устаревшие данные, ошибки прав доступа, таймауты API, повторные отправки и попытки промпт-инъекций. Измеряйте не только качество ответов. Отслеживайте долю завершённых задач, долю эскалаций, сэкономленное время, долю ошибок, долю сбоев инструментов и влияние завершённого процесса на бизнес.
Стройте с расчётом на изменения, а не только на демо
Архитектура ИИ-интеграций будет меняться вместе с моделями, вендорами и внутренними системами. Цель не в том, чтобы предсказать, какой стандарт победит. Цель в том, чтобы ваша программа автоматизации не попала в зависимость от хрупких промптов и разовых коннекторов.
Держите бизнес-логику за стабильными сервисами. Определите ответственного за каждый инструмент и коннектор. Версионируйте интерфейсы осознанно. Разделяйте доступ на чтение и полномочия на запись. Обеспечьте наблюдаемость на всём пути: от запроса пользователя через решение модели, вызов инструмента и ответ смежной системы до итогового результата.
Для компаний, которые выходят за рамки отдельных ИИ-функций, MCP может стать полезным слоем стандартизации. Вызов функций остаётся эффективным механизмом выполнения внутри приложений. Лучший выбор тот, который позволяет вашей команде выпускать конкретную автоматизацию, сохраняя контроль над данными, решениями и операционным риском.
Начните с одного процесса, где задержки, переделки или разрозненная информация имеют измеримую цену. Постройте минимальную управляемую интеграцию, которая может его улучшить, а затем по результатам решите, какие возможности заслуживают того, чтобы стать общей инфраструктурой.